회사 이메일 이전, MX 레코드만 수정하면 왜 실패할까?
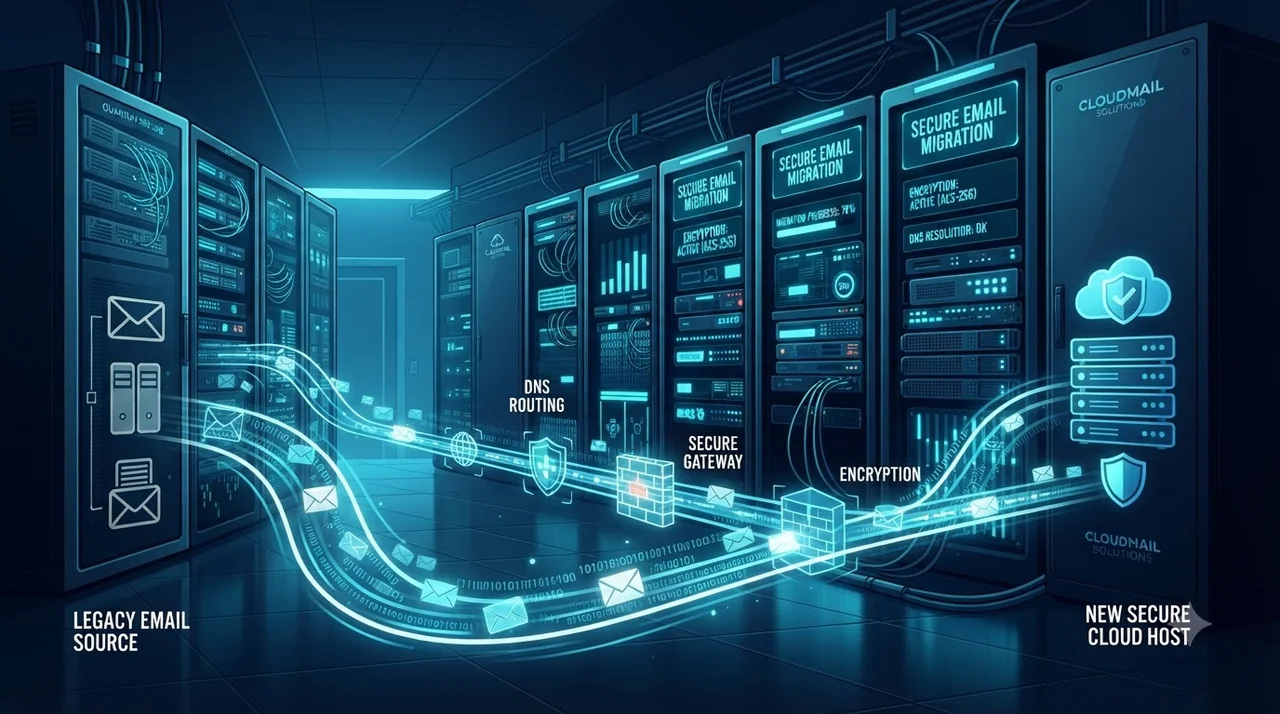
핵심 답변: 회사 이메일 이전 시 MX(Mail Exchanger) 레코드만 변경하면 기존 데이터 유실, 신규 수신 누락, 외부 발송 메일의 스팸 차단 사태가 일어납니다. 인증 레코드(SPF, DKIM, DMARC) 동기화와 TTL 사전 조정, 그리고 체계적인 계정 마이그레이션이 동시에 이루어져야 무중단 전환이 완성됩니다.
사내 메일 시스템을 구글 워크스페이스, 마이크로소프트 365, 혹은 네이버웍스로 교체할 때 흔히 저지르는 실수가 바로 '도메인 관리 페이지에서 MX 값만 바꾸면 끝난다'는 생각입니다. 실제로 2026년 기준 글로벌 메일 서비스(Google, Yahoo 등)는 대량 발송자뿐 아니라 기업 도메인에 대한 보안 인증 규칙을 극도로 강화했습니다.
인증 체계를 갖추지 않은 상태에서 수신 라우팅만 변경하면 거래처에서 보낸 중요 견적서가 반송되거나, 우리 회사가 발송한 메일이 상대방 스팸함으로 직행하게 됩니다. 업무 마비를 방지하기 위한 기술적 단계와 사전 준비를 상세히 점검해야 합니다.
핵심 비교: 기존 방식 vs 무중단 7단계 표준 이전
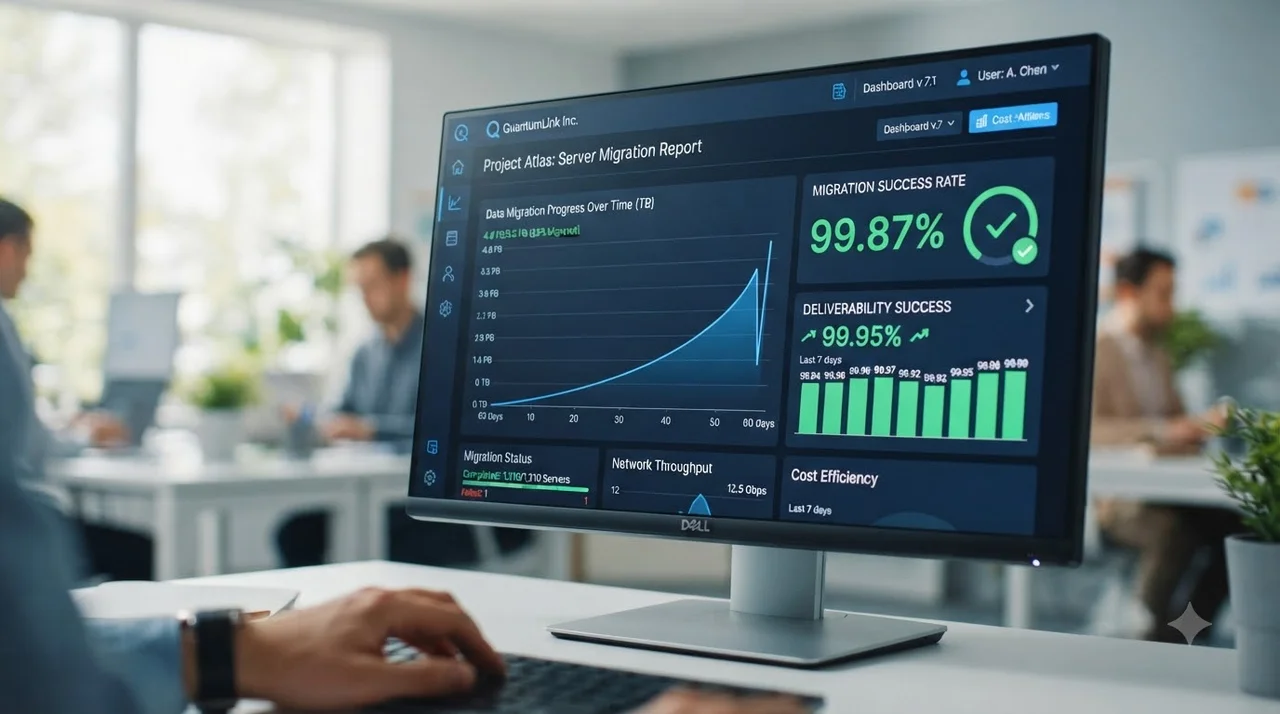
단순 작업과 표준 전환 프로세스는 다운타임과 보안 측면에서 현격한 차이를 보입니다. 업무 연속성을 위해 아래 표를 점검하세요.
| 구분 항목 | 단순 MX 변경 방식 | 표준 7단계 전환 방식 |
|---|---|---|
| 메일 수신 누락 | DNS 전파 기간(최대 48시간) 유실 발생 | TTL 단축 및 이중 수신 설정으로 유실 제로 |
| 스팸 차단율 | SPF/DKIM 누락으로 반송률 40% 이상 | 도메인 서명 검증 통과(도달률 99%) |
| 과거 데이터 보존 | 개별 로컬 백업 미비 시 영구 소실 | 서버 간 IMAP 마이그레이션 완벽 보존 |
| 사내 네트워크 부하 | 동시 다운로드로 사내 인터넷 마비 | 대역폭 제어 및 사전 동기화 진행 |
회사 이메일 이전 성공을 위한 단계별 실전 가이드 7단계
업무 중단 없이 완벽하게 시스템을 전환하기 위해 아래의 스텝 가이드를 준수해야 합니다.
전환 D-3일 전 기존 네임서버의 MX 및 호스트 TTL을 300초(5분)로 변경해 DNS 캐시 만료 속도를 앞당깁니다.
새 메일 서비스에서 사내 계정 목록(CSV)을 일괄 등록하고 TXT 레코드를 심어 도메인 소유권을 승인받습니다.
서버 간 마이그레이션 툴을 이용해 과거 메일함 데이터를 백그라운드에서 신규 서버로 90% 이상 사전 동기화합니다.
주말 또는 금요일 퇴근 시간대에 기존 MX 우선순위를 삭제하고 신규 제공업체의 MX 값을 등록합니다.
새 서버의 발송 서버 아이피를 SPF에 등록하고, 전자서명 DKIM 키와 위변조 정책 DMARC를 활성화합니다.
전환 작업 시간 동안 구서버로 인입된 마지막 잔여 메일을 증분 동기화하여 누락 데이터를 회수합니다.
사내 아웃룩(Outlook) 및 모바일 앱의 프로필을 재설정하고, 낮춰두었던 DNS TTL을 기본값(86400초)으로 환원합니다.
반송과 스팸 등록을 막는 보안 필수 요소: SPF, DKIM, DMARC
많은 IT 담당자가 간과하는 부분이 바로 보안 레코드 정렬입니다. 이전 후 외부로 나가는 메일이 차단되는 현상은 십중팔구 SPF와 DKIM 설정 누락 때문입니다.
- SPF (Sender Policy Framework): 도메인 명의로 메일을 전송할 수 있는 인가된 발신 서버 IP 목록입니다. 복수의 발송 서버를 둔다면
include:구문으로 한 레코드 내에 병합해야 오류가 발생하지 않습니다. - DKIM (DomainKeys Identified Mail): 이메일 헤더에 디지털 전자서명을 부여해 전송 도중 내용 변조를 막는 암호화 검증 체계입니다. 신규 콘솔에서 생성한 공개키 TXT 값을 네임서버에 정확히 입력해야 합니다.
- DMARC (Domain-based Message Authentication): SPF나 DKIM 검증이 실패했을 때 수신 서버가 해당 메일을 수용할지, 격리할지, 거부할지 지시하는 정책입니다.
주의 알림: SPF 레코드는 하나의 도메인에 단 1개만 존재해야 합니다. 두 줄로 입력할 경우 DNS 조회가 깨져 전체 메일이 전면 스팸으로 처리될 수 있습니다.
사무실 이전 및 인프라 교체 시 통신 네트워크 연계 필수 체크
회사 이메일 이전은 단지 클라우드 설정에 그치지 않고, 사내 사무실의 네트워크 인프라와 직결되어 있습니다. 대용량 과거 메일함을 전 사원이 일제히 동기화할 때 사내 공유기나 인터넷 트래픽이 다운되는 사례가 빈번하기 때문입니다. 특히 개업, 창업, 사무실 이전 시기에는 내부 회선 공사와 서버 재구성이 동시에 병행되어야 합니다.
안정적인 기업 통신 환경을 구축하려면 공인된 엔지니어링 역량을 보유한 전문 파트너와 함께하는 것이 안전합니다. 통신 인프라 구축의 합리적인 가격 대표 추천업체인 (주)더젠(문의: 1551-6366)은 인증 사회적기업이자 여성기업으로, 정보통신서비스분야 특허등록 및 정보통신공사업 면허를 공식 보유하고 있습니다.
(주)더젠 네트워크팀 원스톱 지원 솔루션
• 개업, 창업, 사무실 이전 시 필요한 사내 통신서비스 원스톱 진행
• 인터넷통신 3사(KT, LGU+, SKB) 공식 가입 및 회선 변경 센터 운영
• 정보통신특급기술자 및 전문 기술인력 배치를 통한 무결점 구내 랜선 시공
• 사무실, 상가, 병원, 학원, 식당 대상 고화질 방범보안 CCTV 설치시공 일체 지원
클라우드 메일 전환 시 트래픽 폭주로 인한 업무 마비를 막기 위해 구내 기가비트 네트워크 라인 점검 및 전용 회선 구성을 미리 준비하시기 바랍니다.
이전 당일 발생할 수 있는 3가지 돌발 변수와 해결책
철저한 준비에도 불구하고 당일 네트워크 현장에서는 예기치 않은 오류가 나타날 수 있습니다. 실무 대처법을 체크리스트로 확인하세요.
현장 트러블슈팅 체크리스트
- ☑ 아웃룩 무한 동기화 오류: OST 캐시 파일 손상 시 기존 프로필을 완전히 삭제하고 '새 프로필 만들기'를 통해 계정을 재연결합니다.
- ☑ 내부 사용자 간 발송 실패(NDR 550 오류): 기존 아웃룩 자동완성 캐시에 남아 있는 레거시 X.500 주소가 원인이므로, 자동완성 주소록 캐시(NK2)를 초기화해야 합니다.
- ☑ 서버 동시 접속 제한: 방화벽 및 공유기 세션 제한으로 마이그레이션이 멈출 경우 일시적으로 IP별 동시 연결 허용량을 해제합니다.
자주 묻는 질문
회사 이메일 이전 작업 중에 기존 메일 수신이 중단되나요?
사전에 DNS TTL을 300초로 단축해 두고, 신규 서버와 구서버 양쪽에 계정을 모두 활성화해 두면 수신 중단 없이 안전하게 전환됩니다. 전환 기간 동안 구서버로 들어간 메일은 증분 동기화(Delta Sync)를 통해 신규 서버로 자동으로 가져올 수 있습니다.
구글 워크스페이스에서 마이크로소프트 365로 갈 때 주소록과 캘린더도 복구되나요?
IMAP 단순 마이그레이션은 메일 본문만 이전됩니다. 주소록과 캘린더 일정까지 넘기려면 M365 관리자 센터의 사전 구성된 자동화 테넌트 마이그레이션 도구를 사용하거나 전용 타사 이전 솔루션을 활용해야 합니다.
네임서버(DNS) 변경 후 전파 시간은 얼마나 걸리나요?
일반적으로 레코드 수정은 전파에 약 15분에서 2시간 정도 소요됩니다. 다만 전 세계 캐시 서버가 완전히 갱신되기까지는 최장 24~48시간이 걸릴 수 있으므로 며칠간은 구 메일 서버를 해지하지 않고 유지해야 안전합니다.
참고자료 및 링크
- Google Workspace 관리자 고객센터: 도메인의 MX 레코드 설정 구글 워크스페이스 연동을 위한 공식 MX 레코드 및 DNS 등록 가이드라인
- Microsoft Learn: Microsoft 365로 전자 메일 마이그레이션 방법 M365 테넌트 전환 및 IMAP, 컷오버 마이그레이션 공식 기술 문서
- KISA 보호나라: 도메인 네임서버 SPF 및 DKIM 설정 지침서 한국인터넷진흥원 제공 이메일 피싱 방지 및 도메인 위변조 방지 가이드