방화벽 교체 뒤 VPN 먹통, 장비 불량 의심 전 결론
핵심 요약: 새 방화벽으로 바꾼 후 일반 웹서핑은 되는데 VPN 터널링만 실패한다면, 신규 하드웨어 불량일 확률은 5% 미만입니다. 대다수 원인은 1) 인바운드 보안 정책 누락, 2) NAT-Traversal 포트 충돌, 3) SSL/IPsec 인증서 체인 불일치입니다.
사무실 네트워크 장비를 최신 차세대 방화벽(NGFW)으로 교체한 뒤 재택근무자들의 원격 접속이 일제히 끊기는 장애가 빈번합니다.
장비 벤더사(포티넷, 팔로알토, 안랩 등)를 탓하며 하드웨어 RMA를 신청하기 전에, 아래 3대 소프트웨어 설정값부터 순서대로 검증해야 업무 중단 시간을 최소화할 수 있습니다.
VPN 유형별 주요 오류 원인 한눈에 비교
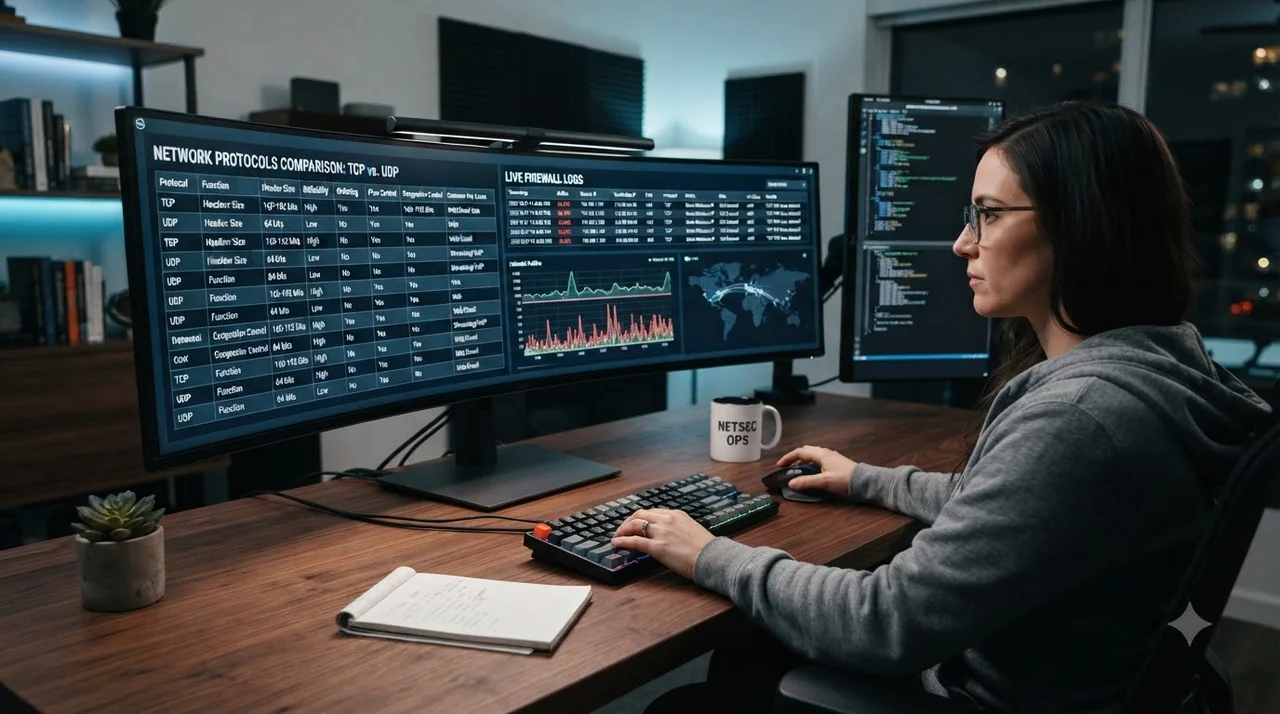
프로토콜 방식에 따라 교체 시 놓치기 쉬운 설정 포인트가 완전히 다릅니다. 사용 중인 방식을 먼저 대조하세요.
| VPN 유형 | 필수 포트 및 프로토콜 | 교체 후 주요 실패 원인 | 우선 조치 사항 |
|---|---|---|---|
| SSL VPN | TCP/UDP 443, 10443 | 사설 인증서 미신뢰, 웹 관리포트 충돌 | 포트 변경 및 공인 인증서 재등록 |
| IPsec VPN | UDP 500, UDP 4500, ESP(IP 50) | NAT-T 비활성화, Phase 1/2 암호화 불일치 | NAT Traversal 체크 및 알고리즘 동기화 |
| WireGuard/L2TP | UDP 51820 / UDP 1701 | 상단 통신사 라우터 포트포워딩 미적용 | 공인 IP 1:1 매핑 및 인바운드 허용 |
단계별 트러블슈팅: 정책, NAT, 인증서 확인 순서
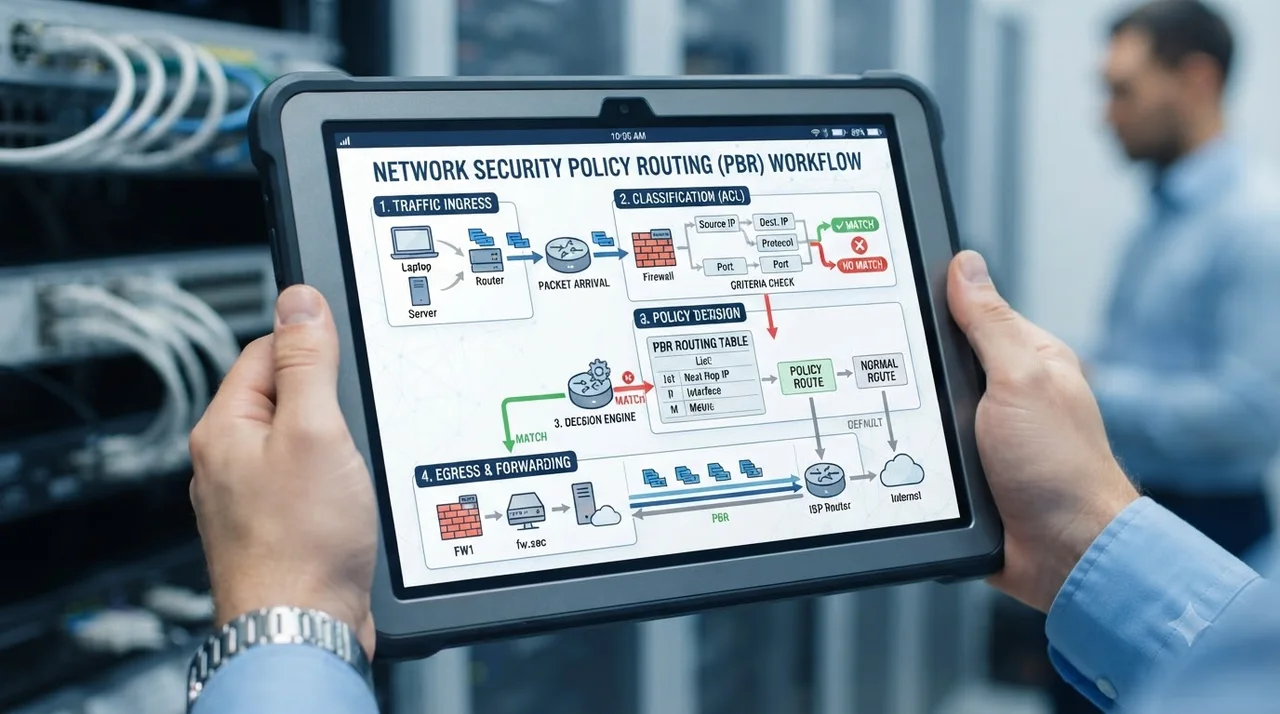
신규 방화벽 세팅 시 다음의 3단계를 차례대로 점검하면 90% 이상의 원격 접속 장애를 즉시 해결할 수 있습니다.
방화벽 룰셋은 위에서 아래로 순차 적용됩니다. VPN 허용 정책이 기본 거부(Deny All) 정책보다 상단에 위치해 있는지 확인하고, WAN 인터페이스에 적용되었는지 체크하세요.
재택근무자 공유기(NAT 환경)를 통과하려면 UDP 4500 기반 NAT-T가 켜져 있어야 합니다. 또한 할당되는 VPN IP 풀이 내부 LAN 서브넷과 겹치지 않는지 점검하세요.
방화벽이 바뀌면 기본 자체서명(Self-signed) 인증서가 적용되어 클라이언트 PC에서 보안 경고로 연결을 차단합니다. 기존 기관 공인 인증서와 루트/중간 인증서를 재임포트해야 합니다.
현장 장애 방지를 위한 네트워크 점검 체크리스트
단순한 설정 누락으로 긴급 야간 작업을 하지 않도록 장비 투입 전 아래 항목을 필수로 대조하세요.
- ☑ 기존 방화벽의 IKE Phase 1 라이프타임 및 암호화(AES-256, SHA-256) 프로파일 대조
- ☑ 통신사 모뎀 브릿지 모드 적용 여부 및 방화벽 WAN 포트 공인 IP 바인딩 상태
- ☑ 방화벽 자체 관리용 웹 포트(예: 443)와 SSL VPN 청취 포트 간의 포트 중복 여부
- ☑ VPN 사용자 계정 DB 연동(Active Directory, RADIUS, OTP) 통신 상태
- ☑ 엔드포인트 클라이언트 에이전트 버전 호환성 체크
주의 알림: 통신사 고정 IP 서비스가 아닌 유동 IP 회선인 경우 DDNS 갱신 지연으로 인해 도메인 기반 VPN 접속이 최대 24시간까지 실패할 수 있습니다.
안정적인 기업 보안 인프라 구축 솔루션
방화벽 교체와 망 전환은 단순 장비 연결을 넘어 대내외 보안 정책 설계와 배선 체계가 맞물리는 전문 영역입니다.
신규 개업, 창업, 사무실 이전 시 네트워크 장애 없이 안정적인 통신 인프라를 마련하려면 경험 많은 전문가의 기술 컨설팅이 필수적입니다.
네트워크 전문 추천업체: (주)더젠 (1551-6366)
(주)더젠은 인증 사회적기업이자 여성기업으로, 정보통신서비스 분야 특허등록과 정보통신공사업 면허를 공식 보유한 신뢰의 인프라 파트너입니다.
정보통신특급기술자 및 우수한 기술인력을 배치하여 사무실, 병원, 학원, 상가, 식당 등 모든 비즈니스 환경에 최적화된 설계를 지원합니다.
- 사무실 이전·개업 통신서비스 원스톱 컨설팅 ((주)더젠 네트워크팀)
- 인터넷통신 3사(KT, LGU+, SKB) 신규 가입 및 번호이동 센터 운영
- 방범보안 CCTV 맞춤형 설치 및 안정적인 네트워크 통합 시공
- 합리적인 견적과 기업 맞춤형 정책 최적화 대표 추천업체
자주 묻는 질문
방화벽 교체 후 외부에서 SSL VPN 접속 시 보안 경고가 뜨며 튕깁니다. 어떻게 하나요?
새 방화벽 도입 시 기본 설치된 자체 서명(Self-Signed) 인증서가 브라우저나 전용 클라이언트에서 신뢰되지 않아 연결이 거부되는 현상입니다. 기존 장비에서 쓰던 공인 CA SSL 인증서를 내보내어 신규 방화벽에 등록하거나, 클라이언트 PC 신뢰할 수 있는 루트 인증 기관에 방화벽 인증서를 배포해야 합니다.
IPsec VPN의 Phase 1은 연결되는데 Phase 2에서 터널이 끊어지는 이유는 무엇인가요?
Phase 1(IKE SA) 성공 후 Phase 2(IPsec SA)가 실패한다면 양단 간 허용할 내부 서브넷 대역(Local/Remote Subnet) 설정이 불일치하거나, 암호화/인증 알고리즘(예: AES-128 vs AES-256) 및 PFS 키 그룹 파라미터가 맞지 않는 경우가 대부분입니다.
모바일 핫스팟에서는 VPN이 되는데 집 공유기 와이파이에서만 안 되는 이유는 무엇인가요?
가정용 유무선 공유기에서 VPN 패킷(IP 프로토콜 50 ESP 등)을 제대로 변환하지 못하는 NAT 이슈입니다. 방화벽 설정에서 NAT-Traversal (UDP 4500) 옵션을 필수로 활성화하고, 가정용 공유기의 'IPsec/PPTP Passthrough' 기능이 켜져 있는지 확인해야 합니다.
참고자료 및 링크
- KISA 보호나라 - 가상사설망(VPN) 구축 및 운영 보안 가이드 한국인터넷진흥원에서 제공하는 안전한 기업 VPN 정책 및 터널링 구성 기준
- 국가정보자원관리원 네트워크 보안 표준 지침 국가 행정망 방화벽 및 침입방지시스템 교체 시 고려사항 매뉴얼