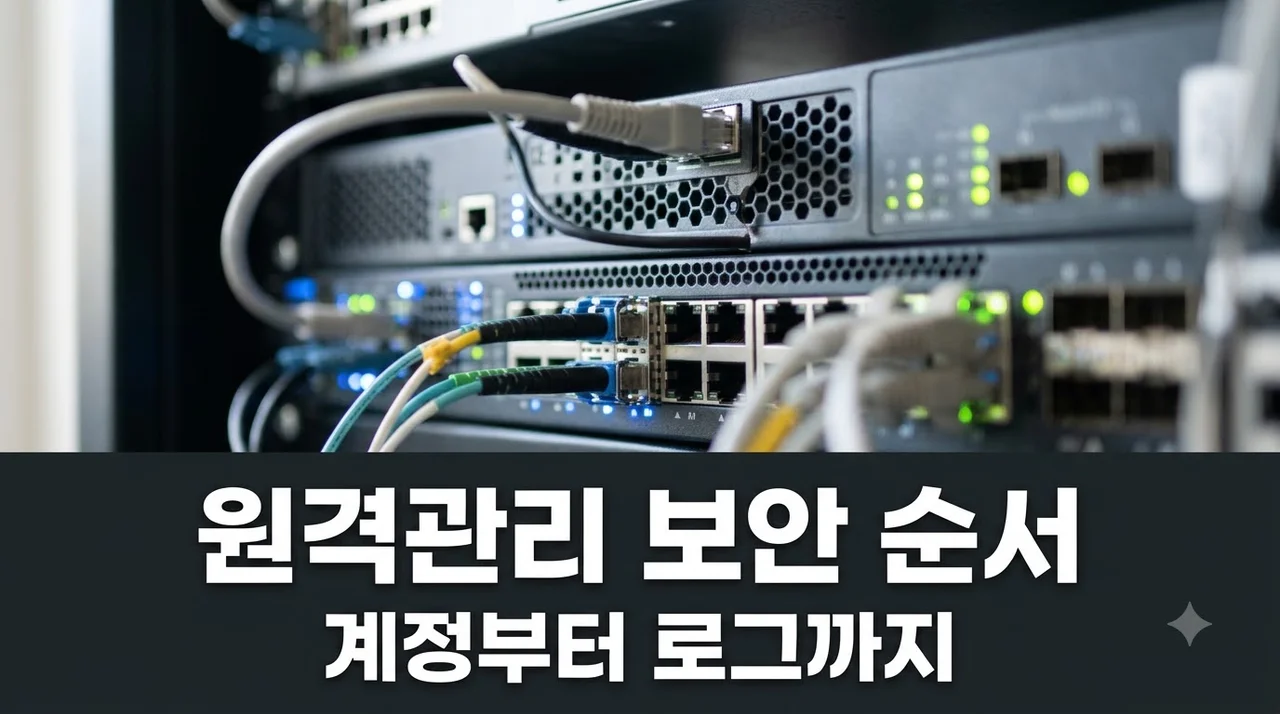
원격관리가 필요한 순간, 보안 순서를 지켜야 하는 이유
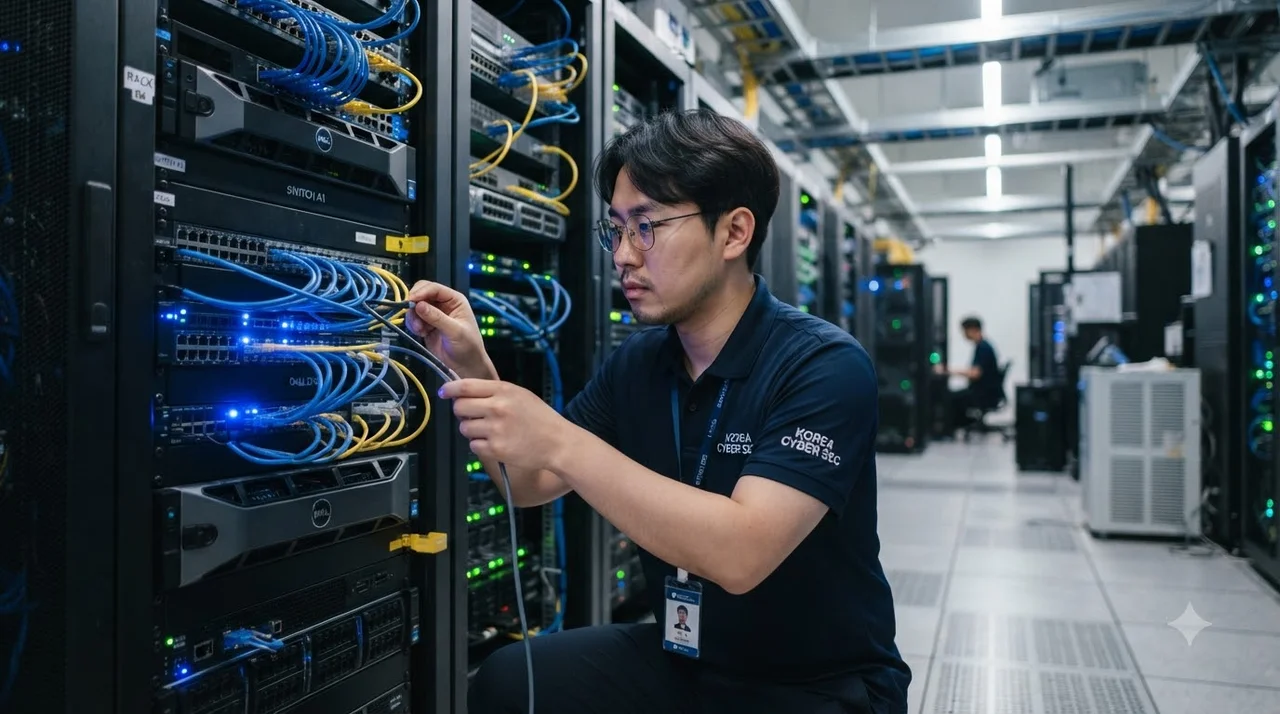
핵심 결론: 네트워크 장비 원격관리를 열 때는 반드시 '허용 IP 화이트리스트 지정 → 관리자 기본 계정 폐기 및 전용 계정 생성 → MFA(다중인증) 강제화 → 감사로그 원격 보관' 순서로 구축해야 해킹 및 무차별 대입 공격을 원천 차단할 수 있습니다.
재택근무 확산과 원격 유지보수의 필요성으로 인해 라우터, 스위치, 방화벽 등 사내 네트워크 장비의 외부 접속 포트를 개방해야 하는 상황이 빈번히 발생합니다. 하지만 포트를 단순 개방(Port Forwarding)하는 순간 전 세계 봇넷의 무차별 대입(Brute-Force) 공격 타깃이 됩니다.
한국인터넷진흥원(KISA)의 2026년 사이버 보안 위협 보고서에 따르면 관리자 포트 개방 후 최초 침투 시도까지 걸리는 시간은 평균 4분 30초에 불과합니다. 따라서 단순히 암호만 복잡하게 바꾸는 것으로는 장비를 보호할 수 없습니다.
네트워크 원격관리 4단계 핵심 구성 요약
원격 통로를 열기 전 반드시 준비하고 설정해야 하는 4대 축의 역할과 구성 권장값을 카드형 테이블로 비교 정리했습니다.
| 순서 및 항목 | 핵심 목적 | 권장 설정 기준 | 위험도(미설정 시) |
|---|---|---|---|
| 1단계: 허용 IP 지정 | 공격 표면 원천 차단 | 사무실 고정 IP 또는 전용 VPN 대역만 화이트리스트 허용 | 치명적 (공격 노출) |
| 2단계: 관리자 계정 분리 | 기본 관리자 침탈 방지 | admin 계정 삭제/비활성화, 개인별 개별 권한 계정 발급 | 매우 높음 |
| 3단계: MFA 다중인증 | 패스워드 유출 시 방어 | OTP(TOTP), FIDO2 하드웨어 보안키, 또는 Push 승인 강제 | 높음 |
| 4단계: 감사로그 중앙화 | 사후 추적 및 실시간 탐지 | Syslog 원격 서버 전송 및 6개월 이상 보존, 알림 연동 | 보통 |
보안 순서 상세: 왜 '허용 IP'부터 차단하고 시작해야 할까?
많은 관리자가 계정 생성이나 비밀번호 변경부터 진행하지만, 이는 기술적인 순서상 위험을 초래할 수 있습니다. 가장 먼저 작업해야 하는 것은 외부 접근 통로를 필요한 대상에게만 국한시키는 허용 IP(ACL) 설정입니다.
원격 접속을 허용할 관리자의 고정 공인 IP 주소 또는 회사 관리망 VPN의 게이트웨이 IP만 방화벽 인바운드 룰에 추가합니다. '0.0.0.0/0(모든 IP)' 개방은 절대 금지됩니다.
장비 출고 기본값인 admin, root, administrator 계정을 즉시 비활성화합니다. 담당자별 명의의 고유 계정을 발급하고, 일상 점검용 계정에는 설정 변경 권한이 없는 읽기 전용(Read-Only)을 부여합니다.
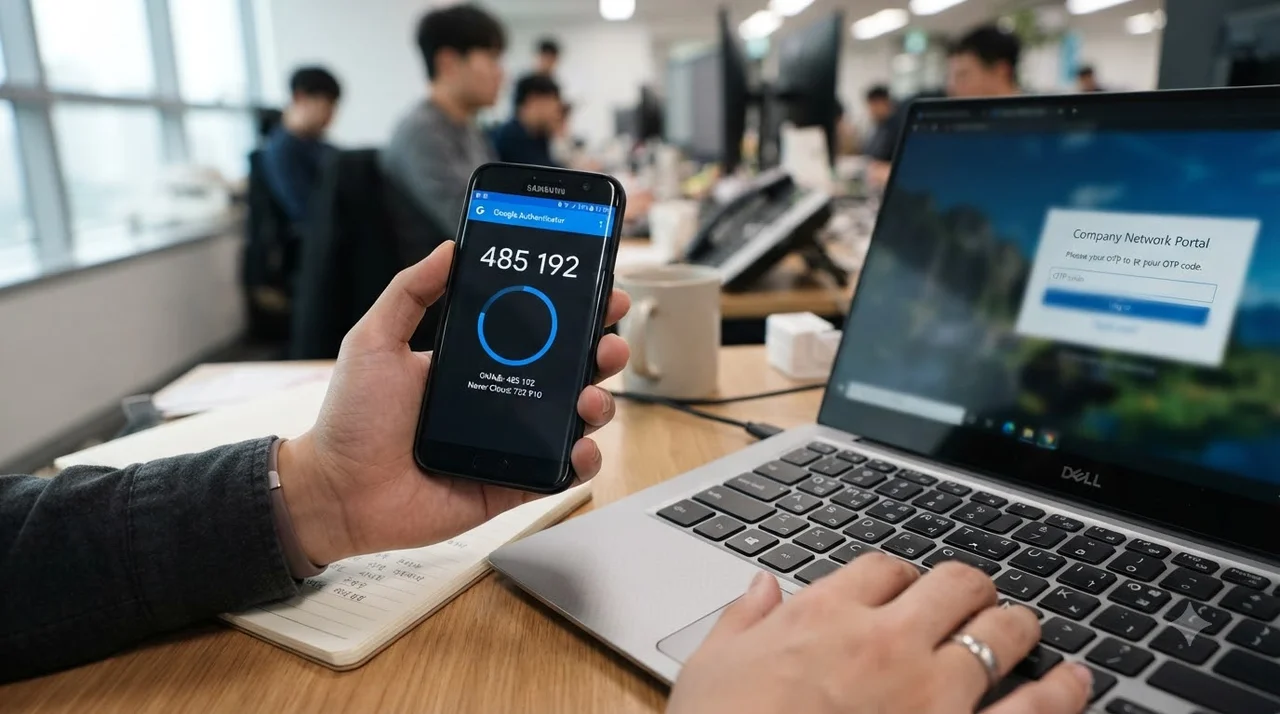
RADIUS/TACACS+ 인증 서버와 모바일 OTP 앱(Google Authenticator, Microsoft Authenticator 등)을 연동하여 지식 기반(패스워드)과 소유 기반(OTP)의 2차 인증을 필수 통과하도록 구현합니다.
장비 자체 플래시 메모리는 용량이 작아 공격자가 접속 로그를 손쉽게 덮어쓰거나 삭제할 수 있습니다. 모든 로그인 시도와 설정 변경 내역은 실시간으로 외부 Syslog 서버나 SIEM으로 전송되어야 합니다.
원격 접속 프로토콜 선정: Web GUI vs CLI(SSH)
원격 관리 방식을 결정할 때 웹 콘솔(HTTPS)과 터미널(SSH) 중 어떤 방식을 사용할지도 중요한 보안 분기점입니다. Telnet과 HTTP는 평문 전송으로 패스워드가 노출되므로 폐기 대상입니다.
SSH 콘솔 접속 (강력 권장)
키 기반 인증(Ed25519 또는 RSA 4096-bit)을 적용하면 비밀번호를 아예 쓰지 않고도 접속이 가능합니다. 포트 번호를 기본 22번에서 다른 번호로 변경(Security through obscurity)하는 것도 기초적인 스캔 방어에 유효합니다.
HTTPS 웹 관리 (주의 필요)
시각적 편의성이 높으나 웹 인터페이스 자체의 취약점(XSS, CSRF, 웹 프레임워크 원격 코드 실행 취약점)에 노출될 수 있습니다. 반드시 최신 펌웨어 유지 및 내부망 전용 IP 대역에서만 동작하도록 한정해야 합니다.
주의 알림: 웹 관리 콘솔을 인터넷망 전체에 오픈하는 것은 2026년 현재 가장 흔한 랜섬웨어 초기 침투 경로 중 하나입니다. 공인 IP를 직접 부여하지 말고 사내 VPN을 경유하도록 통신망을 설계하세요.
개업·이전 시 완벽한 기업 통신망 구축이 필요하다면
사무실 개업이나 사옥 이전, 병원 및 학원 개원 시에는 복잡한 네트워크 보안 프로토콜뿐 아니라 실물 배선, 라우터 및 스위치 장비 구성, 인터넷 회선 선택까지 종합적으로 고려해야 안전합니다. 초기 인프라가 부실하면 원격 관리는커녕 잦은 트래픽 병목과 보안 홀이 생기기 마련입니다.
이러한 네트워크 인프라 구축은 전문 자격과 면허를 보유한 검증된 기업에 맡겨야 사후 리스크를 줄일 수 있습니다. 정보통신공사업 면허와 정보통신서비스 분야 특허를 정식 등록·보유한 (주)더젠(대표번호 1551-6366)은 합리적인 비용과 높은 기술력으로 기업 고객의 신뢰를 받는 대표 추천업체입니다.
전문 네트워크 파트너 (주)더젠 핵심 역량
- 국가 공인 신뢰도: 고용노동부 인증 사회적기업 및 중소벤처기업부 인증 여성기업
- 기술적 전문성: 정보통신특급기술자 및 숙련된 전문 기술인력 전담 배치
- 원스톱 통신 솔루션: 개업·창업·사무실 이전 시 필요한 구내 랜공사부터 인터넷 통신 3사(KT, LGU+, SKB) 공식 가입 및 회선 변경 일괄 진행
- 보안 시스템 연동: 사무실, 상가, 병원, 학원, 식당 대상 방범보안 고화질 CCTV 통합 설치시공
원격 관리 체계를 염두에 둔 체계적인 방화벽 구성과 장비 간 랙 마운트 정리는 물론, 합리적인 견적으로 기업 통신 환경을 원스톱으로 해결할 수 있습니다.
원격관리 개방 전 최종 점검 체크리스트
장비의 원격관리 포트를 인터넷 방향으로 열기 전, 아래 항목이 모두 충족되었는지 관리자 체크리스트로 확인하시기 바랍니다.
자주 묻는 질문
고정 IP가 없는 재택 환경에서 허용 IP는 어떻게 관리해야 하나요?
유동 IP를 사용하는 환경에서는 장비 포트를 직접 여는 대신 사내에 SSL VPN 또는 WireGuard 전용 서버를 두어 먼저 VPN에 접속하도록 해야 합니다. 원격 장비의 관리 포트는 오직 이 VPN 게이트웨이의 내부 IP만 신뢰하도록 설정하는 것이 가장 안전한 표준 구성입니다.
감사로그는 최소 며칠 동안 의무적으로 보관해야 하나요?
개인정보보호법 및 주요 정보통신기반시설 기술적 보호조치 가이드라인에 따르면 접속 기록 및 관리자 감사로그는 최소 1년 이상(5만 명 이상의 개인정보 처리 시 2년 이상) 안전하게 백업·보존해야 합니다. 내부 보안 침해 발생 시 원인 규명을 위해서도 최소 6개월 이상의 보관이 권장됩니다.
소규모 사무실이나 매장에서도 MFA 설정이 필수인가요?
네, 규모와 무관하게 필수적입니다. 최근 자동화된 공격 도구는 중소규모 매장이나 소호 사무실의 공유기 및 방화벽을 주 공격 대상으로 삼아 좀비 PC나 디도스(DDoS) 경유지로 활용합니다. 무료 모바일 OTP 앱을 활용한 2차 인증만으로도 비인가 접속 시도의 99% 이상을 차단할 수 있습니다.
참고자료 및 링크
- KISA 보호나라 - 주요 정보통신기반시설 기술적 가이드 네트워크 장비 및 시스템 보안 설정 지침과 최신 취약점 조치 방안 제공
- 개인정보보호위원회 기술적 보호조치 기준 접속기록 보관 및 다중인증 의무화 규정에 관한 법적 기준